Website gehackt? Soforthilfe und ein Neustart ohne Plugin-Lücken.
Website gehackt, fremde Inhalte auf deinen Seiten oder eine rote Warnung im Browser? Das trifft viele Betriebe und lässt sich in den Griff bekommen. Informiere zuerst deinen Hoster, ändere deine Passwörter und überschreibe keine Sicherung, die ganze Liste steht direkt darunter. Dann schreib mir: Rückmeldung am selben Werktag bei Anfragen bis 16 Uhr.
Jetzt sofort, in dieser Reihenfolge
- 1Hoster informieren, Seite sperren lassen
- 2Passwörter ändern, von einem sauberen Gerät
- 3Keine Sicherung überschreiben
Rückmeldung am selben Werktag bei Anfragen bis 16 Uhr.
office@rolandhentschel.de
0163 4500190 · Mo bis Fr, 9 bis 18 Uhr
WordPress gehackt, was tun?
Sieben Schritte, die du selbst gehst.
website gehackt was tun · erste hilfeEgal ob WordPress, ein Baukasten oder eine selbst gebaute Homepage: Diese Schritte begrenzen den Schaden, bevor jemand die Seite bereinigt. Geh sie der Reihe nach durch. Was du nicht schaffst, übernehme ich in der Soforthilfe.
- 01
Festhalten, was du siehst
Mach Bildschirmfotos von der Warnung, den fremden Inhalten und notiere die Uhrzeit. Lösche noch nichts.
Warum: Die Spuren zeigen später, wie der Angreifer hereinkam.
- 02
Deinen Hoster informieren
Schreib oder ruf den Support deines Hosting-Anbieters an und sag, dass deine Website gehackt wurde. Viele Hoster können die Seite sperren und Protokolle sichern.
Warum: Der Hoster sieht Dinge auf dem Server, die du nicht siehst.
- 03
Seite vom Netz oder in den Wartungsmodus
Nimm die Seite vorübergehend offline oder zeig nur einen Wartungshinweis. Traust du dem Admin-Bereich nicht mehr, lass die Seite vom Hoster sperren.
Warum: So trifft kein Besucher auf Schadcode oder Spam.
- 04
Zugangsdaten ändern, von einem sauberen Gerät
Neue, lange Passwörter für das Kundenkonto beim Hoster, den Dateizugang, die Datenbank, den WordPress-Admin und die E-Mail-Postfächer deiner Domain. Wo es geht, mit zweitem Faktor.
Warum: Alte Passwörter sind nach einem Hack nicht mehr geheim.
- 05
Keine Sicherung überschreiben
Bitte deinen Hoster, ältere Sicherungen aufzubewahren, und spiel nicht einfach die letzte zurück. Automatische Sicherungen können sonst die befallene Fassung über die saubere schreiben.
Warum: Eine alte Sicherung ohne geschlossene Lücke ist bald wieder befallen.
- 06
Deinen eigenen Rechner prüfen
Lass einen aktuellen Virenscanner über den Rechner laufen, von dem aus du die Website pflegst.
Warum: Gestohlene Passwörter stammen oft von einem befallenen Gerät.
- 07
Klären, ob Kundendaten betroffen sein könnten
Hat deine Seite Formulare, Kundenkonten oder einen Shop, notiere, welche Daten dort lagen. Dazu unten mehr.
Warum: Davon hängt ab, wen du außer mir noch einbeziehen solltest.
Du kommst nicht weiter oder willst es nicht allein machen?
Schreib mir über das Formular unten, was du siehst. Rückmeldung am selben Werktag bei Anfragen bis 16 Uhr.
Soforthilfe anfragen
Wenn Kundendaten betroffen sein könnten
Lagen auf deiner Seite Daten von Kunden, etwa aus Formularen oder Kundenkonten, können Meldepflichten bestehen. Ob das bei dir der Fall ist und was daraus folgt, klärst du am besten zügig mit deinem Datenschutzbeauftragten oder einem Anwalt. Rechtsberatung ist nicht meine Aufgabe. Ich liefere dir die technischen Fakten dafür: was betroffen war, seit wann und was bereinigt wurde.
Woran du merkst,
dass deine Website gehackt wurde.
homepage gehackt · die anzeichenMeist merkt es nicht der Betreiber, sondern ein Kunde: Er ruft an, weil statt deiner Seite eine rote Warnung erscheint, oder weil bei Google seltsame Titel unter deinem Namen stehen. Angreifer suchen automatisch nach bekannten Lücken, nicht nach bestimmten Betrieben. Es kann also jede Seite treffen, auch eine gut gepflegte.
Was deine Besucher sehen
Achtung: Diese Website ist möglicherweise gefährlich
Angreifer auf dein-betrieb.de versuchen eventuell, Programme auf deinem Gerät zu installieren, die persönliche Daten stehlen.
Was die Suche unter deinem Namen zeigt
dein-betrieb.de
Dein Betrieb · Meisterbetrieb in Herne
Wir kümmern uns um dein Projekt, von der Beratung bis zur Abnahme.
dein-betrieb.de › bonus-casino-k7
Casino Bonus ohne Einzahlung, sofort spielen
Jetzt registrieren und Startguthaben sichern …
dein-betrieb.de › ?p=ja-48213
ブランド 財布 激安 通販 新作
人気ブランドの財布を最安値で。送料無料 …
dein-betrieb.de › kredit-sofort-x2
Kredit ohne Schufa, Auszahlung heute
Kostenlos anfragen, Zusage in Minuten …
dein-betrieb.de › outlet-sneaker-91
Replica Sneaker Outlet, 70 % reduziert
Alle Größen vorrätig, Versand aus Europa …
Eine Warnung statt deiner Startseite
Browser und Suchmaschine haben Schadcode erkannt und warnen deine Besucher. Die meisten klicken an dieser Stelle weg, auch Stammkunden.
Fremde Seiten unter deinem Namen
Angreifer legen auf deiner Domain Spam-Seiten an, oft Tausende. Wer dich sucht, findet Casino-Werbung oder japanische Shop-Titel neben deinem Betrieb.
Leise Anzeichen im Hintergrund
Besucher landen vom Handy aus auf fremden Seiten, dein Hoster meldet auffälligen Mailversand, im Admin-Bereich steht ein Konto, das du nicht kennst.
Symbolische Darstellung · keine echten Suchergebnisse, Domain und Titel sind Beispiele
Website auf Viren prüfen:
hier siehst du selbst nach.
website auf viren prüfen · selbsttestOb deine Seite befallen ist, siehst du an fünf Stellen ohne Fachwissen. Findest du dort nichts, ist das ein gutes Zeichen, aber keine Gewissheit: Gut versteckter Schadcode zeigt sich erst bei einer Prüfung der Dateien auf dem Server.
- 01
In der Google-Suche
Gib site:deine-domain.de ein. Tauchen Titel auf, die du nie geschrieben hast, liegen fremde Seiten auf deiner Domain.
- 02
Auf dem Handy, über ein Suchergebnis
Öffne deine Seite über einen Treffer in der Suche statt über die Adresse. Mancher Schadcode leitet nur Besucher um, die so kommen.
- 03
In der Google Search Console
Unter Sicherheitsprobleme meldet Google, was es auf deiner Seite gefunden hat. Den Zugang richtet jeder Betreiber kostenlos ein.
- 04
In der Benutzerliste von WordPress
Steht dort ein Administrator, den du nicht angelegt hast, war jemand im System.
- 05
In deinem Postfach
Hoster melden Schadcode oder auffälligen Mailversand per E-Mail. Solche Nachrichten landen gern im Spam-Ordner.
Wie gut ist deine Seite abgesichert?
Mein Sicherheits-Check liest, was dein Server ausliefert: Verschlüsselung, Schutz-Kopfzeilen, Zugangsschlüssel im Quelltext, das Ziel deines Formulars und Fremddienste. Er sucht keinen Schadcode und ersetzt keine Bereinigung. Er zeigt dir aber, wo deine Seite offen steht, und nach einer Bereinigung, ob sie jetzt sauber abgesichert ist.
Sicherheits-Check startenSoforthilfe: Schaden eingrenzen,
bereinigen und absichern.
wordpress malware entfernen · soforthilfeEine gehackte Seite wird nicht durch Löschen einzelner Dateien gesund. Solange das Einfallstor offen ist, kommt der Angreifer zurück. Deshalb arbeite ich nach einem festen Protokoll, und du bekommst am Ende schriftlich, was passiert ist und was getan wurde.
Bereinigungsprotokoll
dein-betrieb.de
- Zustand gesichert, Kopie der befallenen Seite für die SpurensucheEingrenzen
- Seite gesperrt, Besucher sehen einen WartungshinweisEingrenzen
- Alle Zugänge neu vergeben, fremde Admin-Konten entferntBereinigen
- Schadcode und fremde Dateien entferntBereinigen
- Einfallstor gefunden und geschlossenBereinigen
- Veraltete Plugins entfernt, saubere Sicherung angelegtAbsichern
- Spam-Seiten entfernt, Löschung aus der Suche beantragtGoogle
- Überprüfung beantragt, damit die Warnung entfallen kannGoogle
- Bericht übergeben: was passiert ist und was getan wurdeAbschluss
Eingrenzen
Ich sichere den Zustand für die Spurensuche und sorge dafür, dass keine Besucher mehr auf Schadcode treffen. Danach weißt du, was befallen ist.
Bereinigen und absichern
Schadcode und fremde Dateien kommen weg, alle Zugänge werden neu vergeben, das Einfallstor wird geschlossen. Erst dann geht die Seite wieder online.
Bei Google aufräumen
Spam-Seiten werden entfernt und ihre Löschung beantragt, für die Warnung beantrage ich die Überprüfung. Wann Google sie aufhebt, entscheidet Google.
Symbolische Darstellung · Umfang richtet sich nach dem Befund
Soforthilfe anfragen →33.000 Spam-Seiten unter fremdem Namen:
ein Gutachterbüro aus Recklinghausen.
website gehackt · echtes BeispielDie alte WordPress-Seite der KFZ-Gutachter Westfalen war gehackt. Angreifer hatten rund 33.000 Spam-Seiten angelegt, die Google unter dem Namen des Büros zeigte. Ich habe erst den Index bereinigt und dann die Seite neu gebaut, mit Weiterleitungen für alle echten Adressen. Wer heute nach dem Betrieb sucht, findet den Betrieb.
33.000 → 34
Adressen unter der Domain, vorher und nachher
- Spam-Seiten im Google-Index
- rund 33.000
- Echte Adressen nach der Bereinigung
- 34
- Danach
- Neubau ohne WordPress
- Status
- Live seit Mai 2026
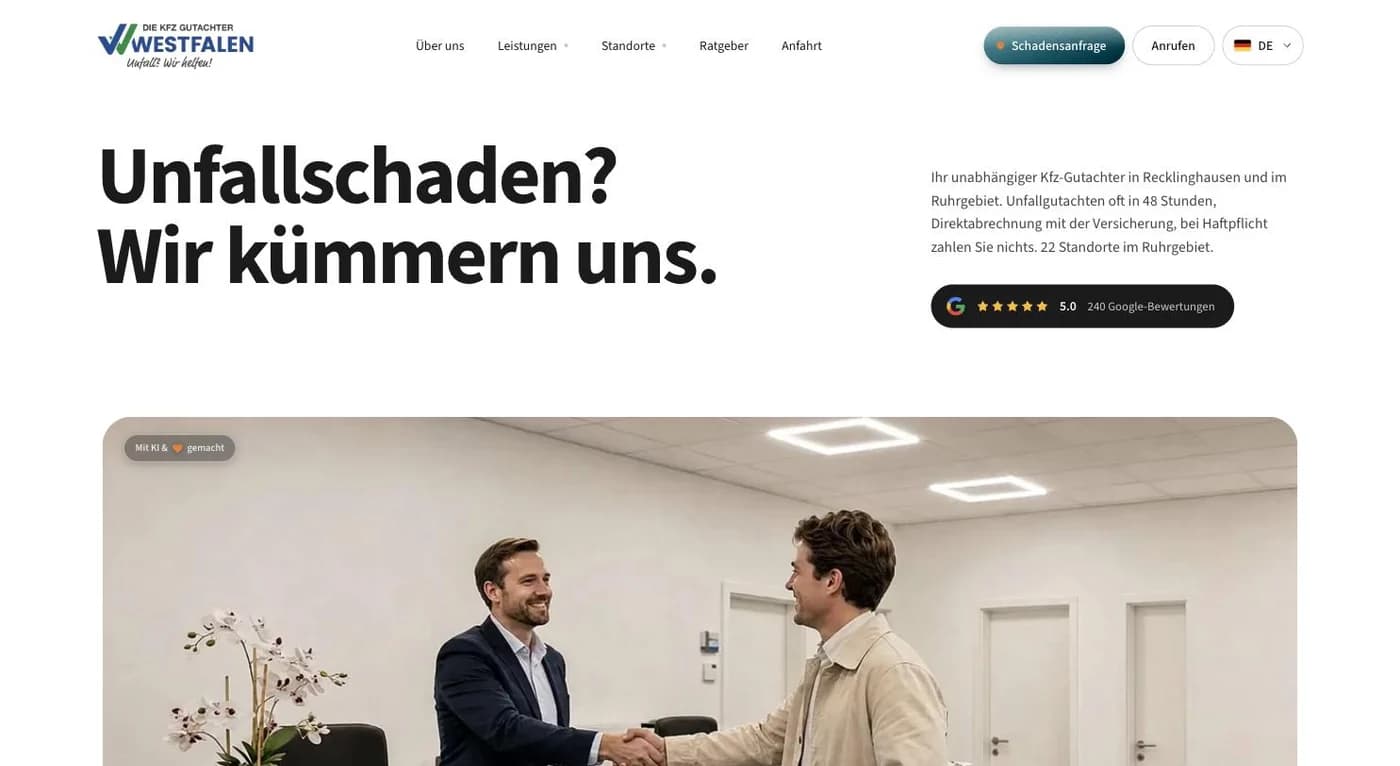
Echter Screenshot · diekfzgutachterwestfalen.de · Zahlen aus der Projektdokumentation
WordPress-Sicherheit auf Dauer:
der Neustart ohne Plugins.
wordpress sicherheit · der zweite schrittNach der Bereinigung ist die Lücke zu, durch die der Angreifer kam. Die nächste kann im nächsten Plugin stecken. Die meisten bekannten Sicherheitslücken bei WordPress liegen nicht im Kern, sondern in Plugins und Themes. Wer das dauerhaft loswerden will, zieht auf eine Website um, die ohne Plugins auskommt. Auch sie braucht Pflege, es gibt nur viel weniger, was veralten kann.
WordPressWordPress, Theme und viele Plugins, jedes mit eigenen Updates und eigenen Lücken
NeuKeine Plugins. Formular, Suchmaschinen-Angaben und Cookie-Banner sind fest eingebaut
WordPressJede Seite wird bei jedem Aufruf aus Datenbank und Plugins zusammengesetzt
NeuJede Seite liegt fertig bereit und wird direkt ausgeliefert
WordPressWer Updates liegen lässt, lässt bekannte Lücken offen
NeuWenige Bausteine, gelegentliche Sicherheitsupdates. Wartung ab 49 € im Monat, bei der Miete enthalten
WordPressBleiben, wo sie sind, samt allem, was sich dazwischen versteckt
NeuTexte, Bilder und Beiträge ziehen geprüft um, alte Adressen werden weitergeleitet
One-Page 2.750 € · mehrere Seiten ab 3.900 € · Miete ab 99 € im Monat
Alles zum Umzug weg von WordPress →website gehackt kosten · netto zzgl. MwSt.
Erst die Soforthilfe,
dann der Neustart.
- Umfang
- nach Befund
- Ergebnis
- Bericht
- System
- bleibt wie es ist
- ✓Rückmeldung am selben Werktag bei Anfragen bis 16 Uhr
- ✓Schaden eingrenzen und bereinigen
- ✓Zugänge sichern, Einfallstor schließen
- ✓Überprüfung bei Google beantragen
- Umfang
- Eine Seite
- Dauer
- 7 Tage
- Zahlung
- Rate möglich
- ✓Keine Plugins, nichts, was veralten kann
- ✓Texte und Bilder ziehen geprüft mit um
- ✓Alte Adressen leiten auf die neue Seite
- ✓Anfrage-Formular fest eingebaut
- Umfang
- Mehrere Unterseiten
- Dauer
- nach Umfang
- Miete
- ab 99 € / Monat
- ✓Jede Unterseite bleibt eine eigene Seite
- ✓Blog und Beiträge ziehen mit um
- ✓Jede alte Adresse leitet auf ihr Gegenstück
- ✓Festpreis steht vor dem Start fest
Du willst bei deinem jetzigen System bleiben? Dann bereinige ich die Seite, sichere die Zugänge und schließe das Einfallstor. Den Preis nenne ich dir nach der ersten Einschätzung, bevor ich anfange. Ob danach ein Neustart sinnvoll ist, entscheidest du in Ruhe.
Statt einer Einmalzahlung zahlst du einen festen Monatsbetrag, bei 0 € Setup und 24 Monaten Laufzeit. Wartung und Updates sind enthalten, du musst dich um keine Plugins mehr kümmern.
Was du wissen willst,
wenn deine Website gehackt wurde.
Die Fragen, die Google zu gehackten Websites einblendet, dazu Ablauf, Grenzen und Kosten der Soforthilfe.
Halte fest, was du siehst, und lösche noch nichts. Informiere deinen Hoster, nimm die Seite vom Netz oder lass sie sperren und ändere alle Zugangsdaten von einem sauberen Gerät aus. Überschreibe keine Sicherung und prüfe deinen eigenen Rechner auf Schadsoftware. Danach muss jemand die Seite bereinigen und das Einfallstor schließen, sonst kommt der Angreifer zurück. Die Schritte im Einzelnen stehen oben auf dieser Seite.
Wende dich an deinen Hoster. Er kann die Seite sperren, dir den Zugang zum Kundenkonto zurückgeben und Sicherungen bereitstellen. Ändere danach sofort alle Passwörter. Für die Bereinigung brauche ich Zugang zum Hosting-Konto oder zu Dateien und Datenbank, den richtest du mir nach der Rückmeldung ein.
Meist nicht. Die Sicherung bringt den alten Zustand zurück, aber auch die Lücke, durch die der Angreifer kam. Oft steckt der Schadcode zudem schon in Sicherungen, die älter sind, als du denkst. Eine saubere Sicherung ist trotzdem wertvoll: Sie hilft bei der Bereinigung. Deshalb bitte nichts überschreiben.
Typische Zeichen sind eine Warnung im Browser statt deiner Startseite, fremde Titel bei Google unter deiner Domain, Besucher, die vom Handy auf fremde Seiten umgeleitet werden, Administratoren in WordPress, die du nicht kennst, und Mails deines Hosters über Schadcode oder auffälligen Mailversand. Gewissheit bringt erst ein Blick in die Dateien auf dem Server.
In der Google Search Console unter Sicherheitsprobleme, mit der Suche site:deine-domain.de bei Google, in der Benutzerliste deines WordPress und in den Nachrichten deines Hosters. Mein kostenloser Sicherheits-Check zeigt dir zusätzlich, wie gut deine Seite abgesichert ist. Er sucht aber keinen Schadcode.
Ja. Eine befallene Website kann Schadcode an Besucher ausliefern oder sie auf betrügerische Seiten umleiten. Deshalb warnen Browser und Google vor solchen Seiten, und deshalb solltest du deine Seite vom Netz nehmen, bis sie bereinigt ist. Für deine Besucher ist das der wichtigste Schritt.
Meist nicht wegen WordPress selbst, sondern wegen der Bausteine drumherum. Die meisten bekannten Lücken stecken in Plugins und Themes. Dazu kommen veraltete Versionen, einfache Passwörter und Zugänge, die niemand mehr nutzt. Das ist kein Versäumnis, das man dir vorwerfen müsste: Bei einem Dutzend Plugins ist es kaum zu schaffen, jede Lücke rechtzeitig zu schließen.
Rückmeldung am selben Werktag bei Anfragen bis 16 Uhr. Eine Notfallnummer rund um die Uhr biete ich nicht an. Bis du von mir hörst, helfen dir die Erste-Hilfe-Schritte oben, den Schaden zu begrenzen.
Das hängt davon ab, wie tief der Angreifer im System steckt, wie viele Spam-Seiten angelegt wurden und ob es saubere Sicherungen gibt. Eine feste Stundenzahl kann ich dir vorher nicht seriös nennen. Nach der ersten Einschätzung sage ich dir, womit du rechnen kannst.
Das kann ich nicht zusagen. Was sich retten lässt, hängt davon ab, was der Angreifer verändert oder gelöscht hat und welche Sicherungen es gibt. Texte und Bilder lassen sich oft aus Sicherungen oder der befallenen Seite zurückholen. Was nicht mehr da ist, sage ich dir offen.
Erst muss die Seite vollständig bereinigt sein. Dann beantragt man in der Google Search Console eine Überprüfung. Wie lange die dauert und ob die Warnung danach entfällt, entscheidet Google, je nach Art des Problems kann das Tage oder Wochen dauern. Spam-Seiten, die bereits im Index stehen, werden entfernt und ihre Löschung beantragt.
Wenn Daten von Kunden betroffen sein könnten, etwa aus Formularen, Kundenkonten oder einem Shop, können Meldepflichten bestehen. Ob das bei dir so ist und was daraus folgt, klärst du mit deinem Datenschutzbeauftragten oder einem Anwalt. Rechtsberatung ist nicht meine Aufgabe. Ich liefere dir die technischen Fakten: was betroffen war, seit wann und was bereinigt wurde.
Die Soforthilfe hat einen Preis auf Anfrage, weil der Aufwand vom Befund abhängt. Den Neustart auf eine Website ohne Plugins gibt es als One-Page zum Festpreis von 2.750 Euro, mit mehreren Seiten ab 3.900 Euro oder zur Miete ab 99 Euro im Monat bei 0 Euro Setup und 24 Monaten Laufzeit. Alle Preise netto zuzüglich Mehrwertsteuer.
Für große Redaktionen mit vielen Autoren ist WordPress weiterhin eine solide Wahl. Für die Website eines kleinen Betriebs ist es oft zu viel System: Datenbank, Theme und ein Dutzend Plugins, die alle gepflegt werden wollen. Nach einem Hack ist ein guter Zeitpunkt, zu überlegen, ob du das weiter brauchst.
Ja, das kann niemand ausschließen. Die Bereinigung schließt das Einfallstor, das genutzt wurde. Bleibt die Seite bei WordPress mit vielen Plugins, hängt ihre Sicherheit davon ab, dass jedes Update zeitnah eingespielt wird. Eine Website ohne Plugins hat deutlich weniger Bausteine, die veralten können. Ganz ohne Pflege kommt aber auch sie nicht aus.


